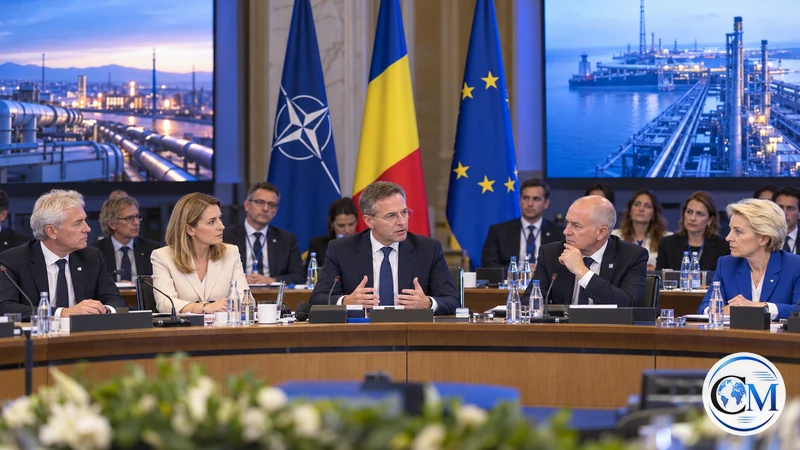
Alleati e partner della NATO si sono riuniti a Bucarest per rafforzare la risposta alle attività ibride attribuite alla Russia. Il confronto ha riunito responsabili pubblici ed esperti su cyberattacchi, sabotaggi, interferenze informative e protezione delle infrastrutture critiche. Si tratta di coordinamento politico e tecnico, non dell'annuncio di una nuova operazione militare.
Le azioni ibride sono difficili da attribuire perché combinano strumenti militari e non militari, attori statali e intermediari, episodi visibili e campagne clandestine. Un guasto a un cavo, un attacco informatico o una rete di disinformazione non possono essere automaticamente attribuiti a Mosca. Servono indagini, condivisione di intelligence e standard comuni di prova.
Il simposio ha posto attenzione sulla resilienza: continuità delle comunicazioni, protezione di energia e trasporti, capacità di ripristinare servizi e comunicazione pubblica credibile. La deterrenza non dipende soltanto dalla minaccia di una risposta, ma dalla riduzione dei vantaggi che un aggressore può ottenere paralizzando reti civili o seminando sfiducia.
Bucarest è una sede significativa perché Romania e altri Paesi del fianco orientale sono esposti alle conseguenze della guerra in Ucraina e alle pressioni nel Mar Nero. Il coinvolgimento dei partner consente di collegare difesa, autorità civili e settore privato. Restano però competenze nazionali diverse, soprattutto quando un incidente non raggiunge la soglia di un attacco armato.
Per l'Italia gli effetti concreti riguardano porti, cavi sottomarini, reti energetiche, pubbliche amministrazioni e imprese strategiche. Una maggiore condivisione di allarmi può accelerare la risposta, ma richiede investimenti, personale e procedure. Il simposio non cambia oggi gli obblighi dell'articolo 5 e non autorizza automaticamente nuove spese o missioni italiane.
La cooperazione con l'Unione europea è essenziale perché molte leve — sanzioni, regolazione digitale, energia e protezione civile — appartengono all'UE o agli Stati membri, non alla NATO. Sovrapporre i due organismi crea confusione; coordinarli può invece ridurre lacune. Per aziende italiane significa prepararsi a requisiti di sicurezza e segnalazione sempre più integrati.
Il valore dell'incontro si misurerà su esercitazioni, scambio di indicatori e tempi di ripristino, non sul numero di dichiarazioni. I prossimi atti dovranno chiarire quali strutture saranno collegate e come verranno protetti dati e libertà civili. Contrastare la disinformazione non deve diventare un pretesto per limitare il dissenso legittimo o diffondere attribuzioni premature.
Una strategia credibile richiede anche un rapporto chiaro con il settore privato, che gestisce gran parte delle reti e vede per primo molte anomalie. Condividere indicatori tecnici rapidamente può prevenire danni, ma informazioni commerciali e dati personali devono essere protetti.
In Italia, direttive europee e piani nazionali stanno già elevando gli obblighi di resilienza: il lavoro NATO può offrire scenari e intelligence, mentre controlli e sanzioni restano affidati alle autorità competenti. Questa distinzione evita duplicazioni e responsabilità confuse.
Gli aggiornamenti successivi dovranno indicare data e fonte dei nuovi elementi, così da correggere rapidamente cifre provvisorie senza cancellare il contesto necessario a comprenderle.