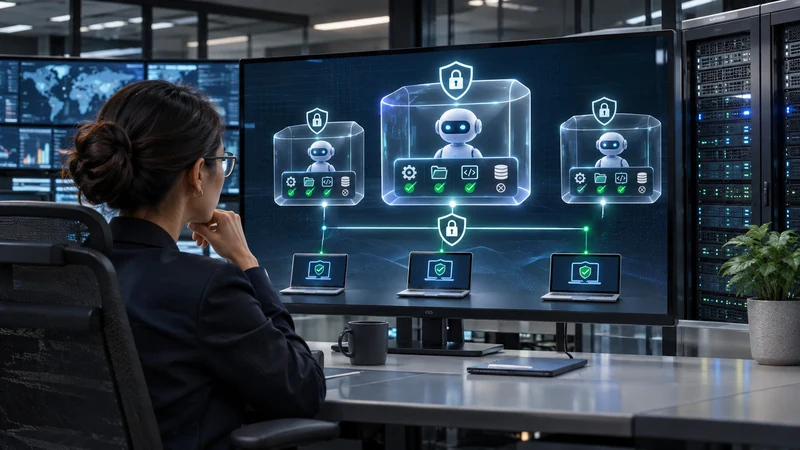
Microsoft ha raccolto nelle novità di sicurezza di novembre tre controlli destinati agli agenti di intelligenza artificiale usati sui computer aziendali: permessi dinamici, container di esecuzione e rilevamento centralizzato. Il principio è separare l’autorità dell’agente da quella della persona, evitando che un programma automatico erediti senza limiti tutti i file, gli account e i servizi accessibili all’utente.
Dynamic Permissions assegna all’agente soltanto i diritti necessari per il compito corrente e per il tempo richiesto. Un sistema di valutazione osserva se comportamento e contesto restano coerenti; se il rischio cambia, l’accesso può essere ristretto, alcune risorse possono diventare indisponibili oppure può essere richiesta l’approvazione umana per azioni ad alto impatto.
L’organizzazione mantiene comunque un limite massimo definito dalle proprie politiche.
Microsoft Execution Containers è ora indicato come generalmente disponibile. Il contenitore applica confini imposti dal sistema operativo a file, rete, processi e interazioni dell’agente. In caso di errore o compromissione, l’obiettivo è impedire che il programma disattivi i controlli che lo sorvegliano o acceda a risorse non previste. Il livello di protezione reale dipende dalla configurazione e dalle eccezioni autorizzate.
Defender estende inoltre la scoperta di oltre cinquanta agenti locali e delle configurazioni Model Context Protocol su Windows e macOS. MCP permette agli agenti di collegarsi a strumenti e dati; un server configurato male può quindi ampliare l’area di rischio. La console riunisce informazioni su agente, dispositivo, account e collegamenti, aiutando i responsabili a individuare installazioni non registrate.
Per le imprese italiane la novità è utile soprattutto dove dipendenti e sviluppatori installano assistenti locali senza un inventario comune. La prima azione non è bloccare ogni agente, ma censire proprietario, scopo, dati raggiungibili, server MCP e credenziali. I permessi dovrebbero partire da zero, essere concessi per attività specifiche e lasciare registri controllabili delle operazioni effettuate.
Le funzioni Microsoft non rendono automaticamente sicuro un agente e non sostituiscono aggiornamenti, segmentazione e formazione. Vanno verificate licenze, compatibilità e disponibilità nel tenant. Il cambiamento più importante è architetturale: un agente non dovrebbe essere trattato come una semplice estensione dell’utente, ma come una nuova identità operativa, con autorizzazioni proprie e possibilità di contenimento.