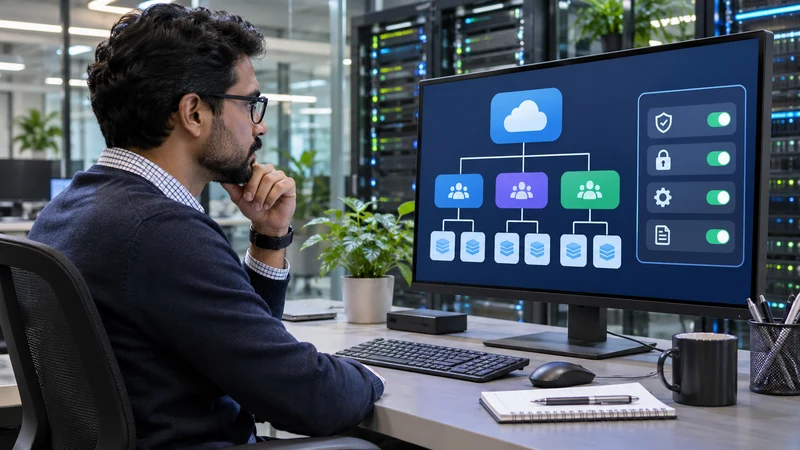
Google Cloud ha reso disponibile in generale il server Model Context Protocol di Organization Policy e ha aggiunto funzioni Gemini per creare vincoli attraverso il linguaggio naturale. L’annuncio del 12 novembre 2026 porta gli agenti dentro uno dei livelli più delicati della governance cloud.
Organization Policy applica regole a organizzazioni, cartelle e progetti. Google offre più di cento policy predefinite, alle quali le aziende possono aggiungere vincoli personalizzati. Le regole possono limitare località, tipi di risorsa, configurazioni di rete, identità e modalità di aggiornamento dei servizi.
Il server MCP espone strumenti per elencare i vincoli, leggere le policy effettive, creare regole e definire controlli personalizzati. Un assistente autorizzato può così analizzare la gerarchia, confrontare configurazioni e proporre modifiche senza richiedere all’operatore di ricordare ogni comando.
Gemini può trasformare una richiesta descritta in linguaggio comune in una bozza di vincolo. La funzione può accelerare attività ripetitive, ma una traduzione formalmente valida può comunque produrre un effetto indesiderato: bloccare un servizio, creare un’eccezione troppo ampia o lasciare scoperto un progetto.
Google indica anche strumenti per audit, rilevamento delle deviazioni e gestione delle esenzioni. Tra gli esempi compaiono identità degli agenti, gateway, criteri per Google Kubernetes Engine e aggiornamenti. L’efficacia dipende dalla copertura delle risorse e dalla corretta applicazione nella gerarchia.
Per le organizzazioni italiane la novità può ridurre i tempi di controllo in ambienti grandi. Deve però essere accompagnata da account dedicati, privilegi minimi, approvazione umana, ambienti di prova e registri immutabili. Un agente che può creare policy dispone infatti di un potere operativo significativo.
La disponibilità generale riguarda il server e le funzioni annunciate, non autorizza automaticamente ogni utente. Amministratori e responsabili della sicurezza devono verificare ruoli IAM, ambito delle credenziali e procedure di ripristino prima di collegare un modello alle policy di produzione.
Ogni proposta generata dovrebbe essere confrontata con la configurazione effettiva e approvata da un responsabile identificabile.