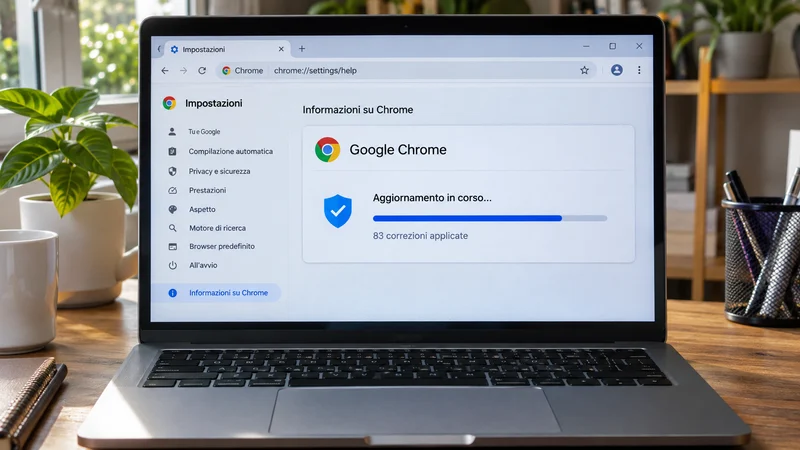
Google ha distribuito Chrome 157.0.8103.78 e .79 per Windows e macOS e la versione 157.0.8103.78 per Linux, con 83 correzioni di sicurezza. Il rilascio avviene gradualmente nel corso di giorni e settimane, quindi non tutti i computer ricevono la stessa build nello stesso momento. Nel bollettino il produttore classifica cinque vulnerabilità come critiche.
Le falle critiche indicate sono problemi di tipo use-after-free in ServiceWorker, CSS, Layout, Skia e Accessibilità. Questa categoria riguarda l’uso di aree di memoria dopo che sono state liberate e può causare arresti anomali o, in condizioni specifiche, permettere l’esecuzione di codice.
Google limita temporaneamente l’accesso ad alcuni dettagli tecnici finché la maggioranza degli utenti non ha installato la correzione.
Il bollettino elenca inoltre vulnerabilità di gravità alta in V8, WebRTC, WebGPU, WebAudio, Downloads, Autofill, Media e altri componenti. Il numero complessivo non coincide necessariamente con 83 problemi sfruttabili allo stesso modo: le correzioni comprendono difetti con impatti, prerequisiti e possibilità di attacco differenti. Google non segnala nel comunicato che le cinque falle critiche siano già sfruttate attivamente.
Per verificare la versione su Windows, macOS o Linux si può aprire il menu di Chrome, scegliere Guida e poi Informazioni su Google Chrome. Il browser controlla la disponibilità dell’aggiornamento e, dopo il download, richiede il riavvio.
È opportuno salvare il lavoro aperto e chiudere le schede con operazioni sensibili prima di riavviare; Chrome normalmente ripristina la sessione, ma i moduli non inviati possono andare persi.
Gli amministratori aziendali devono considerare anche canali Extended Stable, criteri di distribuzione e applicazioni web interne. Il 11 novembre Google ha aggiornato Extended Stable alla versione 156.0.8078.100 per Windows e macOS, dichiarando 72 correzioni di sicurezza.
La scelta del canale non elimina la necessità di applicare le build supportate e verificare che i dispositivi gestiti abbiano completato il riavvio.
Anche i browser basati su Chromium ricevono spesso le stesse correzioni del motore, ma con tempi e numeri di versione propri. Gli utenti di Edge, Brave, Opera o altri prodotti devono quindi controllare il bollettino del rispettivo fornitore anziché presumere che l’aggiornamento di Chrome li protegga automaticamente.
Estensioni aggiornate, profili separati e il blocco dei download sospetti restano misure complementari, non sostituti della patch.